


战略
一个由超过100家科技公司及其他组织组成的联盟,提议建立AI代理安全报告系统SAFE,以共享安全事件信息、识别共性风险并发布防御建议。该系统由开放安全AI联盟工作组制定,Linux基金会已发布征求意见稿。
CrowdStrike周一发布的报告指出,恶意使用AI已迅速加速,部分威胁组织已将AI嵌入其网络行动。中国关联组织Vault Panda和Genesis Panda在概念验证披露后24小时内利用AI利用关键漏洞;朝鲜关联组织Stardust Chollima通过供应链攻击将恶意npm包注入131个受信任的Mastra AI框架。CrowdStrike反对手行动负责人Adam Meyers警告,漏洞利用窗口已缩短至数小时,零日漏洞武器化速度快于传统补丁周期。
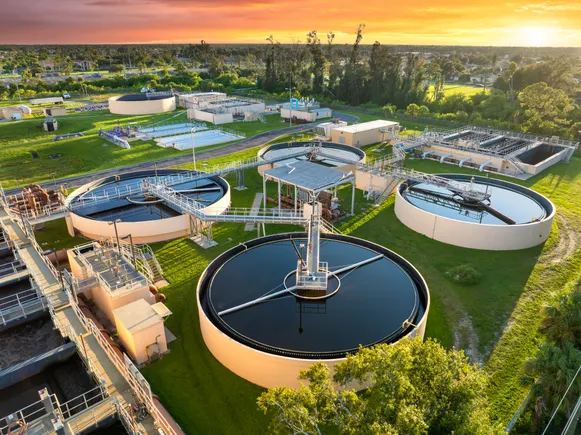
美国水务设施遭疑似伊朗关联黑客攻击,影响至少七个州。OT网络安全联盟呼吁CISA发布约束性操作指令,并要求国会采取三项具体措施,以加强关键基础设施安全。
Unit 42报告显示,一名中文背景攻击者使用DeepSeek和Hermes Agent框架进行自主化网络攻击,扫描GitHub寻找热门PoC,尝试利用Langflow、n8n等漏洞,但多数攻击因认证要求而失败,仅手动利用Citrix NetScaler和Marimo漏洞成功。
Okta周三发布的报告指出,81%的CISO认为其AI系统缺乏妥善治理,仅47%的企业知晓网络上的全部AI代理。影子AI普遍存在,领导层对齐不足,且美国CISO对AI驱动攻击的担忧尤为突出。
IBM最新报告指出,2025年数据泄露平均成本达500万美元,同比增长12%。尽管半数遭泄露组织使用AI代理进行威胁搜索,但仅不足五分之一将其用于漏洞管理。AI模型攻击成本更高,92%的受害组织未能有效控制AI访问权限,影子AI相关事件翻倍,凸显治理滞后问题。
微软于周一宣布推出Project Perception,一个旨在帮助防御者应对恶意行为者利用AI发起的新型攻击的智能体安全系统。同时,公司还发布了AI模型MAI-Cyber-1-Flash,与MDASH代码扫描工具集成,用于识别和修复漏洞。此举是行业推动AI安全技术以保护企业IT和关键基础设施的一部分。
安全公司Arctic Wolf于周二发布的年度报告指出,企业更担忧AI驱动的威胁,而非传统网络安全风险,这可能削弱其应对最可能遭遇攻击的准备。约三分之一组织将AI列为首要网络安全关切,而对恶意软件、凭证窃取和云配置错误的担忧较2025年有所下降。报告还揭示,63%组织在过去12个月经历过至少一次网络安全事件,但领导者信心依然高涨。
全球科技、网络安全及人工智能企业正加大力度推动美国政府接纳开放AI系统,强调其安全效益,并警告不要在中美AI竞赛中加以阻挠。上周五76家公司发表公开信推崇开放权重模型,本周一37家企业成立开放安全AI联盟推进类似使命。
特洛伊木马故事常被用来比喻AI安全风险,但本文认为,智能体(Agentic AI)并未创造新的风险类别,而是放大了供应链攻击中利用信任的既有模式。文章通过Cympire与Forbes的论述,对比传统木马与AI智能体的差异,提出应回归第三方风险管理框架,以“权限”而非“访问”为核心,用四个关键问题构建治理策略。