


漏洞
SonicWall SMA1000 系列设备被曝存在两个被串联利用的漏洞(CVE-2026-83548 与 CVE-2026-83549),可导致远程代码执行。前者为严重性评分 10 的服务器端请求伪造漏洞,后者为评分 7.8 的操作系统命令注入漏洞。SonicWall 已确认漏洞遭在野利用,CISA 也已将其列入已知被利用漏洞目录,并限令联邦机构在周六前完成修复。
Forescout Research - Vedere Labs报告指出,前沿AI可被用于利用可编程逻辑控制器(PLC)中的漏洞,此类设备近期曾遭黑客攻击,影响美国水务、能源和工厂运营。研究人员使用Claude将WAGO PLC的远程代码执行漏洞移植至另一型号,但AI仍需人类指导。
CISA在周二发布的报告中详细分析了两次红队演练的结果差异。一家组织(A)因安全运营中心(SOC)间缺乏沟通、告警被误报淹没而未能阻止攻击;另一家(B)则因快速响应和成熟的安全态势限制了攻击扩散,但仍在云身份管理上暴露漏洞。报告总结了六大共性短板,包括告警调校不足、权限过度、凭据永不过期等。
研究人员在TP-Link Omada的零接触部署流程中发现15个新漏洞,可被黑客串联利用以获取初始访问权限并横向移动。漏洞影响路由器、防火墙、IP摄像头等设备,TP-Link已发布安全公告及补丁。
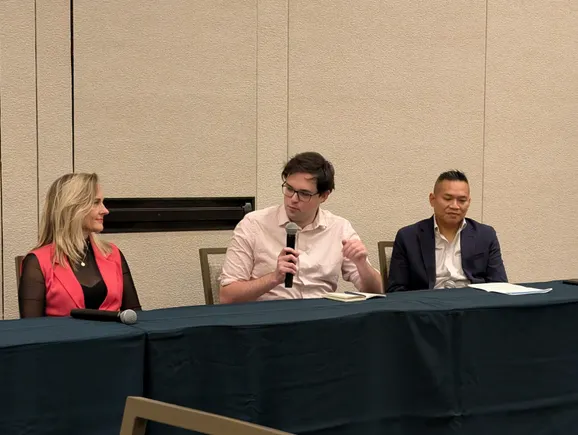
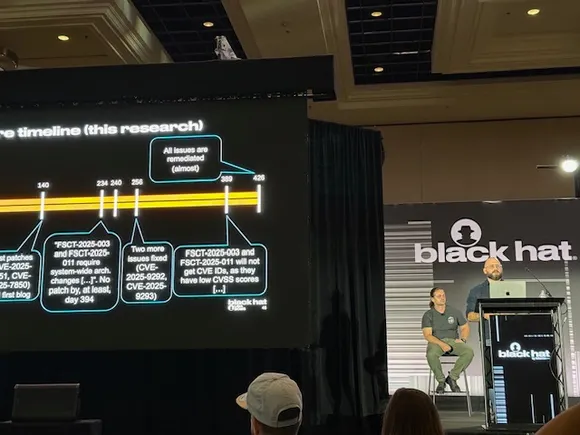
在Black Hat USA 2025大会上,安全专家指出,针对运营技术(OT)系统的网络攻击正从数据窃取和勒索转向物理破坏,伊朗相关黑客已展示出禁用安全监控系统的能力。由于大量工业设备存在默认密码、无法修补等漏洞,且缺乏加密保护,攻击者无需高级AI或零日漏洞即可造成严重破坏。
Check Point Software 于周三发布安全公告,披露其 SmartConsole 登录流程中存在一个正在被积极利用的关键认证绕过漏洞(CVE-2026-16232),已有少量客户受影响。该漏洞允许攻击者在获取应用登录令牌后获得完全管理权限,进而修改安全策略与配置,严重性评分为 9.1/10。官方已发布 jumbo hotfix 修复该漏洞及另外两个安全问题,美国 CISA 亦将其列入已知被利用漏洞目录,并限期联邦机构完成缓解。
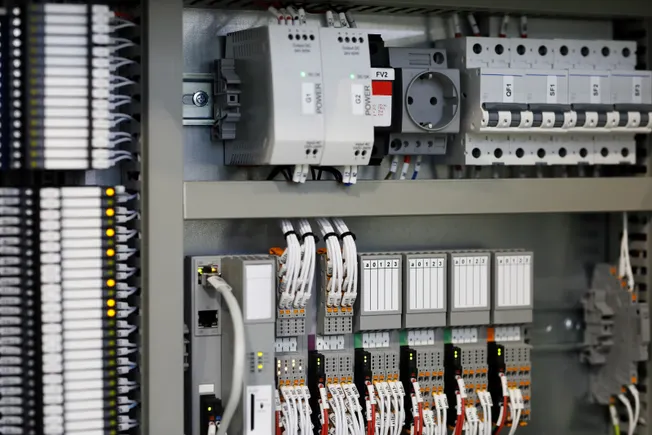
根据互联网监测公司Censys发布的年度互联网暴露报告预览,截至2026年初,北美地区拥有全球约38%的互联网暴露工业控制系统(ICS),数量居首。与此同时,公开可访问的AI服务数量快速增长,从2025年10月的18.3万个IP地址增至2026年初的29.4万个。值得注意的是,漏洞最严重的AI产品(如Langflow和LiteLLM)在互联网上的暴露实例增幅最大,Langflow在九个月内增长169%,累计18个漏洞,其中14个高危、4个已被利用;LiteLLM的暴露实例近乎翻倍,且存在被积极利用的预认证SQL注入漏洞。ICS设备总数从2024年的12.9万增至2026年初的13.8万,亚洲占比上升,欧洲下降。