深度探索
来自我们记者的行业洞察
MS-ISAC在失去联邦资助后,成员数量从18,574个降至5,618个,流失约70%。尽管该组织通过折扣和补贴努力保留成员,并强调数据质量未受影响,但专家警告,地方关键基础设施的脆弱性可能上升,而联邦层面的支持也在缩减。
网络保险市场正经历深刻变革:保险公司为应对盈利压力,加强对投保企业的安全控制和理赔审查;中小企业保障缺口巨大;地缘政治冲突和AI技术发展进一步加剧了风险的不确定性。
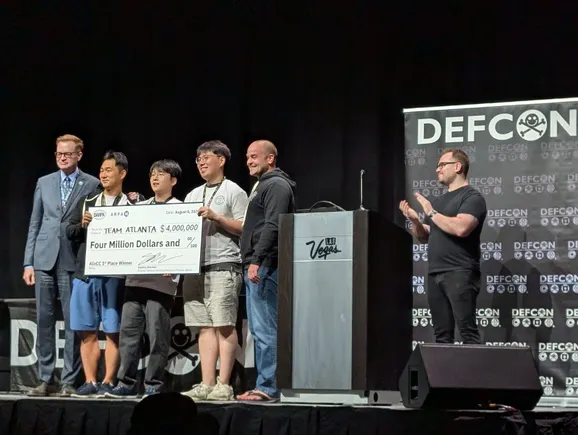
DARPA人工智能网络挑战赛催生的开源AI工具正在以更低成本革新漏洞挖掘,但关键基础设施领域的采用仍面临障碍。
美国部分关键基础设施运营商对联邦政府的支持能力失去信心,由摩根大通、万事达卡、AT&T等巨头牵头的关键基础设施联盟(ACI)于2月成立,旨在推动跨行业网络安全风险协作。联盟主席Ben Flatgard表示,私营部门需主动承担风险管理责任。专家认为,此举有助于弥补政府协调缺位,但缺乏联邦情报支持和反垄断豁免仍是挑战。
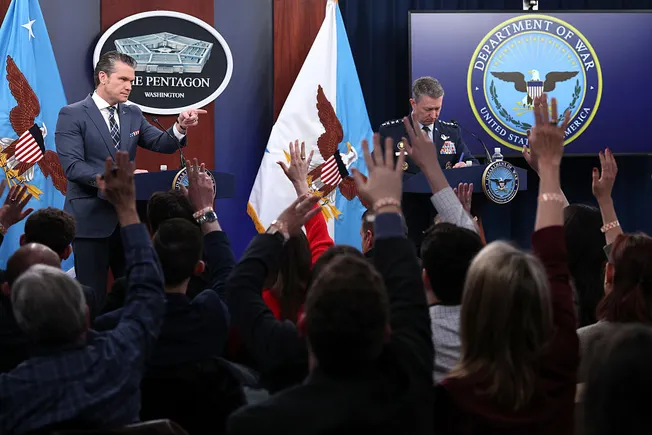
伊朗长期被视为美国面临的持续网络威胁,但自今年2月两国冲突升级以来,其攻击手法显著提升。安全研究机构指出,伊朗背景的黑客组织——包括国家支持的行为体、亲伊朗黑客活动分子及受经济利益驱动的黑客——在动机和能力上均有所演变,攻击更具破坏性,并展现出更强的规避检测能力。近期案例包括针对以色列水务设施的恶意软件、对医疗设备制造商Stryker的擦除攻击,以及针对美国关键基础设施的持续渗透尝试。
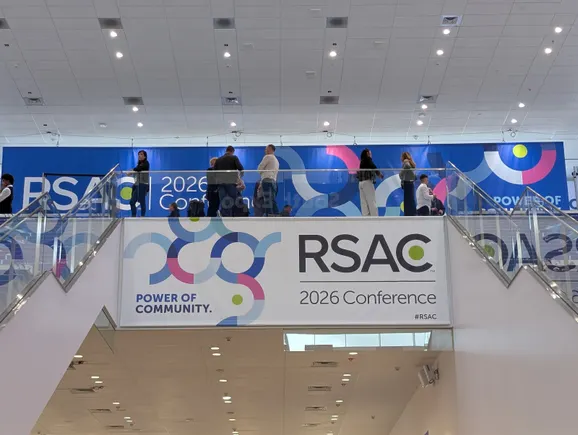
2026年RSAC大会于3月23日至26日举行,但美国政府官员首次缺席。此前,因大会组织方任命前CISA局长Jen Easterly为CEO,特朗普政府取消了白宫、CISA、FBI及NSA官员的参会计划。多位前政府官员与行业领袖表示,此举是“错失的机会”和“非受迫性失误”,削弱了政府与私营部门在网络安全领域的合作与政策反馈机制。
微软与多家安全厂商合作推进Windows Resiliency Initiative,旨在重构Windows内核中第三方安全软件的运行方式,以降低类似CrowdStrike事件的风险。项目仍处早期,涉及API重设计、功能迁移等复杂工作,预计长期推进。
2025年,网络安全行业面临历史性压力:AI工具重塑工作方式的同时带来新型风险,网络犯罪手段不断升级。展望2026年,AI治理与护栏、监管政策调整、网络保险新阶段、CVE项目危机后的修补挑战以及运营韧性将成为五大核心趋势。本文基于行业专家访谈与最新报告,深度解析这些趋势对企业的具体影响。