


最新消息
Anthropic的Claude Mythos模型在数周内自主发现数千个零日漏洞,包括一个存在27年的OpenBSD缺陷。2026年渗透测试报告指出,企业修复高危漏洞的速度差异达25倍,最慢群体需249天,而C-suite与一线人员对SLA达标的认知差距高达42个百分点。报告建议转向程序化进攻性安全模型,采用虚拟补丁、实时风险登记和AI防御,以应对机器速度的威胁。
包括Anthropic、AWS、IBM和微软在内的多家科技公司宣布联合行动,旨在发现、披露并修复开源软件中的安全漏洞。该联盟名为Akrites,将建立共享安全事件响应团队及协调漏洞披露流程。创始成员由Linux基金会牵头,承诺投入资金、工程师和网络安全专家等资源。此举主要源于前沿AI模型的出现,极大加速了漏洞发现能力,而现有开源生态难以快速响应。
The U.S. Federal Communications Commission (FCC) on Thursday approved a set of basic cybersecurity rules for companies that issue emergency alerts. The order, adopted unanimously by three commissioners, mandates that Emergency Alerting System (EAS) operators—such as radio stations, broadcast TV networks, and cable systems—use strong passwords, deploy network firewalls, and promptly apply security patches. The FCC stated the requirements aim to protect EAS from hijacking and preserve public trust. The move follows past incidents, including a 2013 zombie-apocalypse hoax and a 2022 critical vulnerability warning. The FCC also plans further security rules for EAS and Wireless Emergency Alerts (WEA) systems.
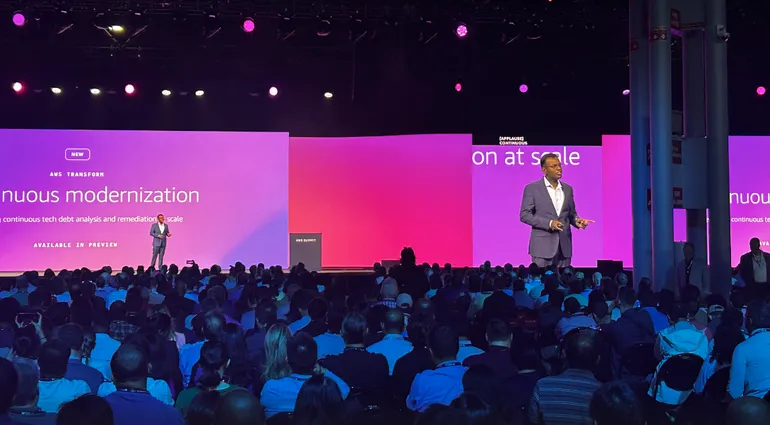
AWS于6月17日在纽约峰会上发布AWS Continuum(安全风险识别与修复)和AWS Context(企业数据搜索层),并升级Kiro、AWS DevOps Agent、AWS Transform、Amazon Bedrock AgentCore及Amazon Quick Suite等工具,以应对AI智能体在企业运营中日益增长的安全与数据整合需求。
特朗普政府3月宣布启动一项试点计划,帮助各州为关键基础设施提供网络安全防御资金。然而,三个月后,至少26个州和哥伦比亚特区未参与该计划,部分州甚至不知情。白宫对计划细节鲜有披露,引发外界对其承诺的质疑。
MS-ISAC在失去联邦资助后,成员数量从18,574个降至5,618个,流失约70%。尽管该组织通过折扣和补贴努力保留成员,并强调数据质量未受影响,但专家警告,地方关键基础设施的脆弱性可能上升,而联邦层面的支持也在缩减。
网络保险市场正经历深刻变革:保险公司为应对盈利压力,加强对投保企业的安全控制和理赔审查;中小企业保障缺口巨大;地缘政治冲突和AI技术发展进一步加剧了风险的不确定性。
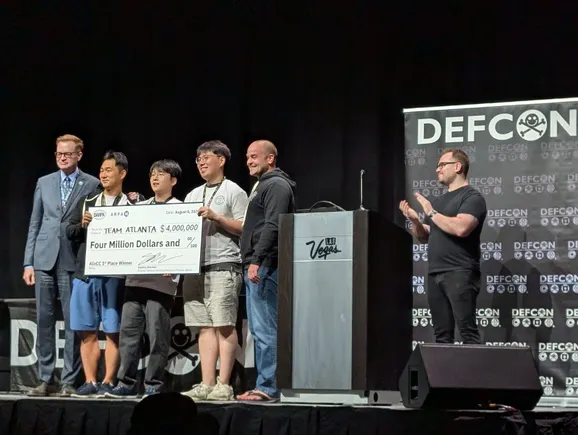
DARPA人工智能网络挑战赛催生的开源AI工具正在以更低成本革新漏洞挖掘,但关键基础设施领域的采用仍面临障碍。
美国部分关键基础设施运营商对联邦政府的支持能力失去信心,由摩根大通、万事达卡、AT&T等巨头牵头的关键基础设施联盟(ACI)于2月成立,旨在推动跨行业网络安全风险协作。联盟主席Ben Flatgard表示,私营部门需主动承担风险管理责任。专家认为,此举有助于弥补政府协调缺位,但缺乏联邦情报支持和反垄断豁免仍是挑战。
伊朗长期被视为美国面临的持续网络威胁,但自今年2月两国冲突升级以来,其攻击手法显著提升。安全研究机构指出,伊朗背景的黑客组织——包括国家支持的行为体、亲伊朗黑客活动分子及受经济利益驱动的黑客——在动机和能力上均有所演变,攻击更具破坏性,并展现出更强的规避检测能力。近期案例包括针对以色列水务设施的恶意软件、对医疗设备制造商Stryker的擦除攻击,以及针对美国关键基础设施的持续渗透尝试。