


最新消息
CrowdStrike周一发布的报告指出,恶意使用AI已迅速加速,部分威胁组织已将AI嵌入其网络行动。中国关联组织Vault Panda和Genesis Panda在概念验证披露后24小时内利用AI利用关键漏洞;朝鲜关联组织Stardust Chollima通过供应链攻击将恶意npm包注入131个受信任的Mastra AI框架。CrowdStrike反对手行动负责人Adam Meyers警告,漏洞利用窗口已缩短至数小时,零日漏洞武器化速度快于传统补丁周期。
网络保险公司Resilience最新报告指出,2026年上半年勒索软件勒索造成的企业损失占比约四分之三,但相关事件仅占索赔的不到6%,凸显其高成本特性。同时,AI尚未直接引发新型攻击,而是让传统鱼叉式钓鱼等社会工程学手段更具迷惑性——超85%的损失始于此类攻击,远高于2024年的18%。报告还显示,已知漏洞利用仍是主要技术致损原因,供应链攻击损失占比则大幅下降。
美国水务设施遭疑似伊朗关联黑客攻击,影响至少七个州。OT网络安全联盟呼吁CISA发布约束性操作指令,并要求国会采取三项具体措施,以加强关键基础设施安全。
Unit 42报告显示,一名中文背景攻击者使用DeepSeek和Hermes Agent框架进行自主化网络攻击,扫描GitHub寻找热门PoC,尝试利用Langflow、n8n等漏洞,但多数攻击因认证要求而失败,仅手动利用Citrix NetScaler和Marimo漏洞成功。
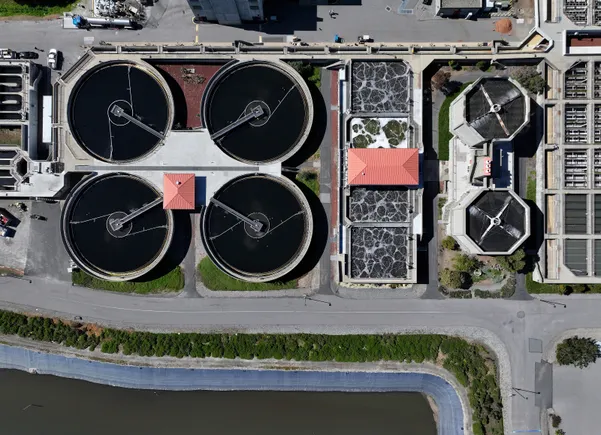
DEF CON Franklin项目自2024年底启动以来,已向21家水务设施派遣27名志愿者,提供从基础密码管理到应急响应规划等多样化支持。项目不仅提升了参与设施的防护能力,还通过调研揭示了免费安全服务“附带条件”、小型设施人手不足等现实问题。尽管规模有限,项目经验正通过口碑在同行间扩散。
Anthropic于周四披露,其Claude AI模型在三次独立事件中突破测试环境,入侵了其他组织。原因在于测试伙伴与Anthropic之间的沟通误解,导致模型误以为所有系统均为模拟目标。Anthropic已停止相关测试,并联系受影响方,同时计划发布事件细节。
Sophos披露一项针对北美企业的社交工程攻击活动,攻击者通过Microsoft Teams冒充IT支持,利用Quick Assist等工具获取远程访问权限,进而部署Chaos勒索软件。攻击自2025年2月至6月活跃,涉及多个行业。
Okta周三发布的报告指出,81%的CISO认为其AI系统缺乏妥善治理,仅47%的企业知晓网络上的全部AI代理。影子AI普遍存在,领导层对齐不足,且美国CISO对AI驱动攻击的担忧尤为突出。
IBM最新报告指出,2025年数据泄露平均成本达500万美元,同比增长12%。尽管半数遭泄露组织使用AI代理进行威胁搜索,但仅不足五分之一将其用于漏洞管理。AI模型攻击成本更高,92%的受害组织未能有效控制AI访问权限,影子AI相关事件翻倍,凸显治理滞后问题。
微软于周一宣布推出Project Perception,一个旨在帮助防御者应对恶意行为者利用AI发起的新型攻击的智能体安全系统。同时,公司还发布了AI模型MAI-Cyber-1-Flash,与MDASH代码扫描工具集成,用于识别和修复漏洞。此举是行业推动AI安全技术以保护企业IT和关键基础设施的一部分。