


最新消息
2026年RSAC大会于3月23日至26日举行,但美国政府官员首次缺席。此前,因大会组织方任命前CISA局长Jen Easterly为CEO,特朗普政府取消了白宫、CISA、FBI及NSA官员的参会计划。多位前政府官员与行业领袖表示,此举是“错失的机会”和“非受迫性失误”,削弱了政府与私营部门在网络安全领域的合作与政策反馈机制。
微软与多家安全厂商合作推进Windows Resiliency Initiative,旨在重构Windows内核中第三方安全软件的运行方式,以降低类似CrowdStrike事件的风险。项目仍处早期,涉及API重设计、功能迁移等复杂工作,预计长期推进。
2026年,网络安全领域将迎来更复杂的挑战。AI技术既提升安全运营效率,也助长攻击者能力;制造业在过去一年遭遇前所未有的破坏性定向攻击,敲响关键基础设施韧性警钟;网络保险市场达到转折点,承保审查趋严。同时,美国网络安全与基础设施安全局(CISA)在经历大规模裁员后,其适应与领导能力备受关注。本文深入剖析这些趋势及年度关键议题。
2025年,网络安全行业面临历史性压力:AI工具重塑工作方式的同时带来新型风险,网络犯罪手段不断升级。展望2026年,AI治理与护栏、监管政策调整、网络保险新阶段、CVE项目危机后的修补挑战以及运营韧性将成为五大核心趋势。本文基于行业专家访谈与最新报告,深度解析这些趋势对企业的具体影响。
感恩节周末开启假日季,零售业进入关键期,安全团队面临勒索软件等威胁加剧的挑战。报告显示过去12个月超半数勒索攻击发生在假日或周末,约八成企业在此期间减员50%以上。专家建议全年保持稳健的网络安全实践。
根据 Palo Alto Networks 于7月发布的报告,2024年5月至2025年5月期间,社会工程学成为其应急响应案例中最主要的初始访问向量,占36%。其中三分之二的攻击瞄准特权账户或高管账户。攻击者借助深度伪造、AI语音克隆等工具,冒充高管或员工,绕过传统安全防护。典型案例包括英国零售商 Co-op 因员工被冒充而损失2.75亿美元,以及 Workday 遭遇的 IT 和 HR 冒充攻击。专家指出,微软禁用宏等措施促使攻击者转向更复杂的手法,如 ClickFix 技术。报告建议企业采用抗钓鱼的多因素认证和带外验证等方法加强防护。
一项针对2008年以来十余项研究及元分析的综述显示,常见的网络安全培训方法并未显著降低人们遭受网络钓鱼攻击的概率,某些情况下反而增加了脆弱性。研究质疑强制性培训的价值,批评对测试失败者的补救教学,并指出早期研究的方法论缺陷。专家建议,培训应转向行为科学、习惯塑造与持续反馈,而非单纯的知识灌输。
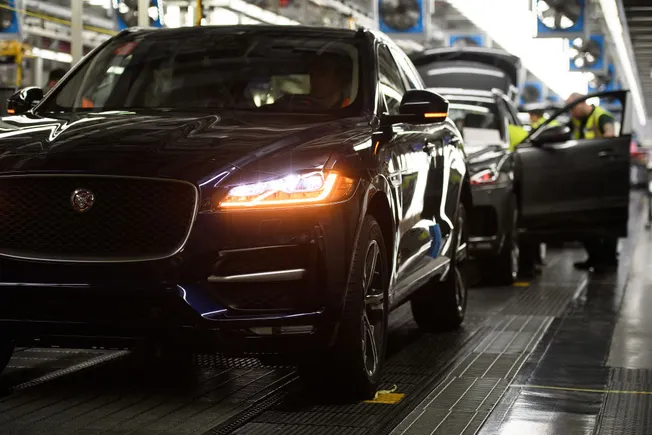
近年来,网络安全专家持续警告关键工业部门可能遭受灾难性网络攻击,如今这些警告已变为现实。汽车业因依赖物联网、无线连接和AI技术,成为最具破坏性攻击的受害者之一。从CDK Global到捷豹路虎,攻击导致生产中断数周、供应链瘫痪。专家呼吁行业转变思维,将网络安全视为灾难准备而非单纯预防。