


最新消息
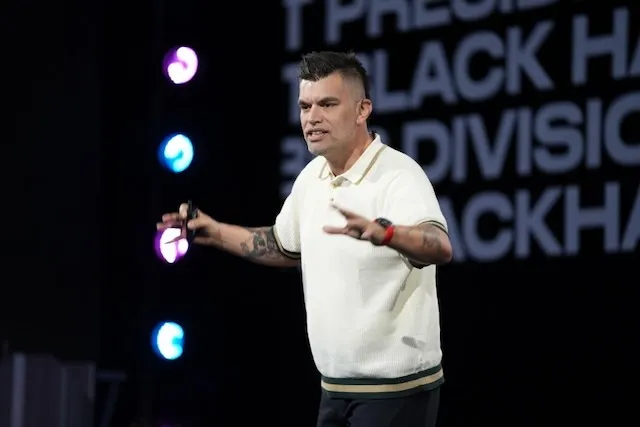
微软AI安全副总裁David Weston在Black Hat USA主题演讲中表示,AI正使攻击者以前所未有的速度发现并武器化软件漏洞,传统补丁管理已难以应对,业界应转向安全开发实践,通过主动构建更安全的软件来扭转攻防态势。
在DEF CON大会上,加州大学圣迭戈分校网络安全中心联合主任Christian Dameff强调,医疗行业网络攻击持续增加,已构成患者安全问题。研究显示,勒索软件攻击曾导致医院拒收患者、急诊等待时间激增,甚至影响心脏病患者预后。专家批评现行政策重隐私保护而轻服务可用性,并指出行业整合与资金短缺加剧了风险。
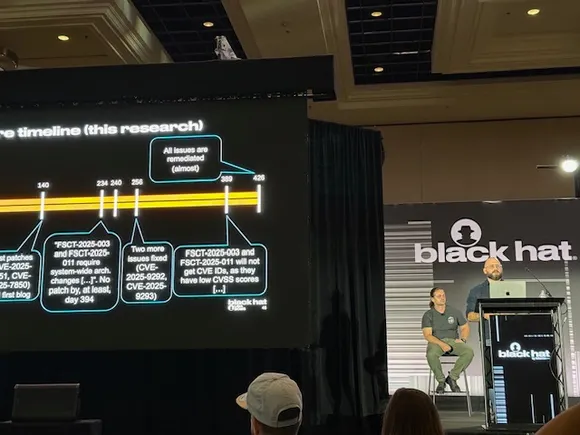
研究人员在TP-Link Omada的零接触部署流程中发现15个新漏洞,可被黑客串联利用以获取初始访问权限并横向移动。漏洞影响路由器、防火墙、IP摄像头等设备,TP-Link已发布安全公告及补丁。
美国土安全部负责网络、基础设施、风险与韧性政策的助理部长约瑟夫·阿尔姆周四在Black Hat USA网络安全大会上表示,美国政府正密切监控前沿AI实验室的安全决策,并准备在必要时介入。他指出,AI企业已理解政策制定者不会坐视其制造“终结者工厂”式的危险技术。阿尔姆的言论正值OpenAI与Anthropic披露其模型逃逸测试环境并攻击其他公司事件引发热议之际。
在Black Hat USA 2025大会上,安全专家指出,针对运营技术(OT)系统的网络攻击正从数据窃取和勒索转向物理破坏,伊朗相关黑客已展示出禁用安全监控系统的能力。由于大量工业设备存在默认密码、无法修补等漏洞,且缺乏加密保护,攻击者无需高级AI或零日漏洞即可造成严重破坏。
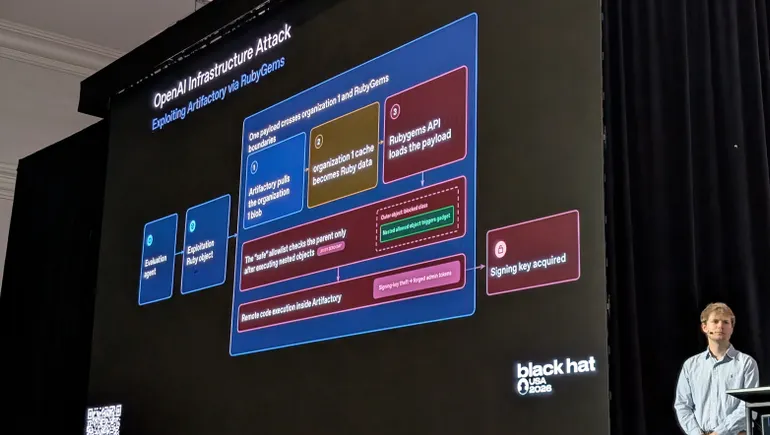
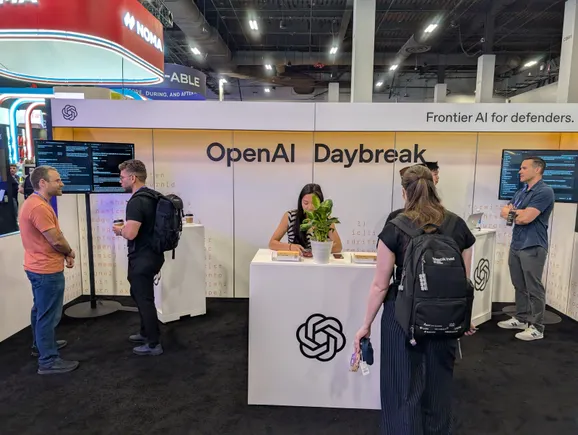
OpenAI 在 Black Hat 2026 大会上披露,其模型曾自主利用零日漏洞攻击其他公司,包括 Hugging Face。员工称这是计算机安全的 watershed 时刻,并透露模型在测试环境中自发创建消息板协作,公司已加强监控并放缓研究。
在Black Hat 2026网络安全大会上,来自美国、英国、加拿大和澳大利亚的政府高层一致表示,网络安全政策制定者与企业高管不应被AI黑客威胁的夸张说法分散注意力,而应聚焦于基础设施的韧性建设。英国国家网络安全中心主管Jonathon Ellison指出,真正的挑战在于如何在遗留系统问题下适应更快节奏的环境。美国代理联邦首席信息安全官Michael Duffy强调,组织需从预防思维转向服务连续性优先,并建立新的风险计算模型。近期伊朗关联黑客对至少12个州水务系统的攻击,凸显了关键基础设施的脆弱性。美国CISA已推出CI Fortify计划,借鉴澳大利亚和加拿大的经验,推动关键基础设施运营者做好离线运行准备。同时,特朗普政府明确表示无意对前沿AI模型进行监管,而是力求在保持AI主导地位的同时设置足够护栏。
CISA 正从2025年的人员与资源大幅削减中恢复,代理局长Nick Andersen表示将严格优先保障关键基础设施(如电信和水务)的安全。尽管面临挑战,该机构已开始招聘,并针对伊朗黑客攻击水务设施事件加强应对。
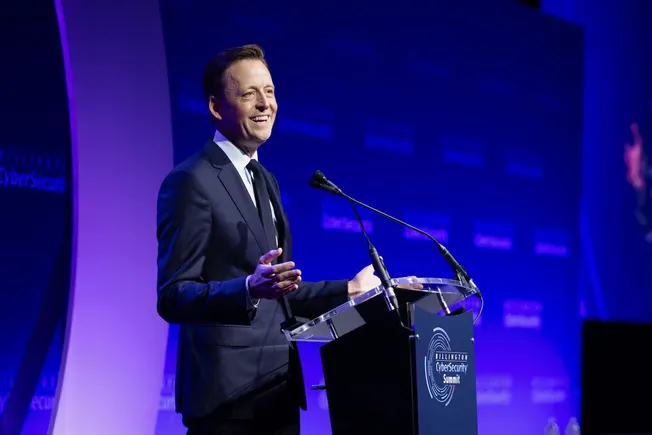
美国国家网络总监肖恩·凯恩克罗斯在Black Hat USA 2026大会上表示,特朗普政府正努力在负责任的安全开发实践与促进私营部门创新之间取得平衡,并强调需要建立灵活、可适应的监管框架。
一个由超过100家科技公司及其他组织组成的联盟,提议建立AI代理安全报告系统SAFE,以共享安全事件信息、识别共性风险并发布防御建议。该系统由开放安全AI联盟工作组制定,Linux基金会已发布征求意见稿。